

Windows 银行木马 Dridex 扩大攻击范围 可攻击苹果 macOS 平台
趋势科技本周四发布报告称,Dridex 银行恶意软件的衍生版本正伪装成普通文档,通过电子邮件附件在 macOS 平台进行传播。报告中指出该恶意程序原本是针对 Windows 平台的,但现在黑客改变了攻击策略,扩大战团影响 macOS 平台。
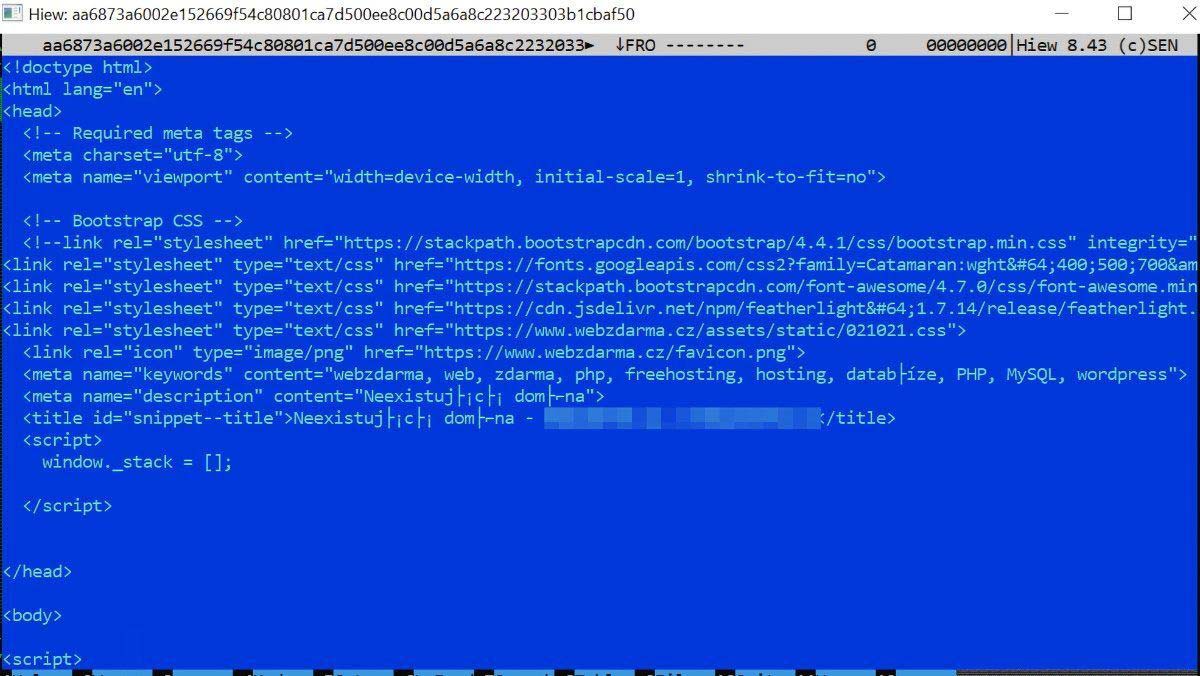
趋势科技通过对 Dridex 恶意文件样本进行深入的分析发现,该恶意文件采用 Mach-O 文件,后者是可以在 macOS 和 iOS 平台上运行的可执行文件。这些恶意软件使用的文件扩展名包括 .o、.dylib 和 .bundle。
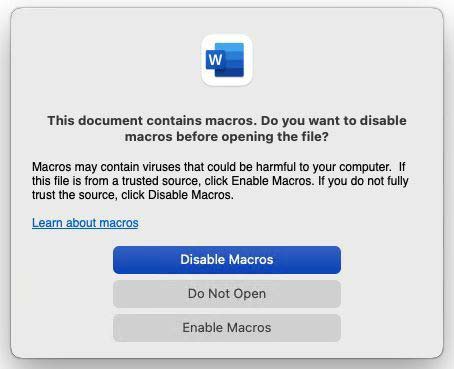
Mach-O 文件包含一个恶意文档,一旦用户打开它就会自动运行。然后它会覆盖 macOS 用户目录中的所有 Microsoft Word 文件,并联系远程服务器下载更多文件,包括运行 Dridex 恶意软件的 Windows 可执行文件 (.exe)。
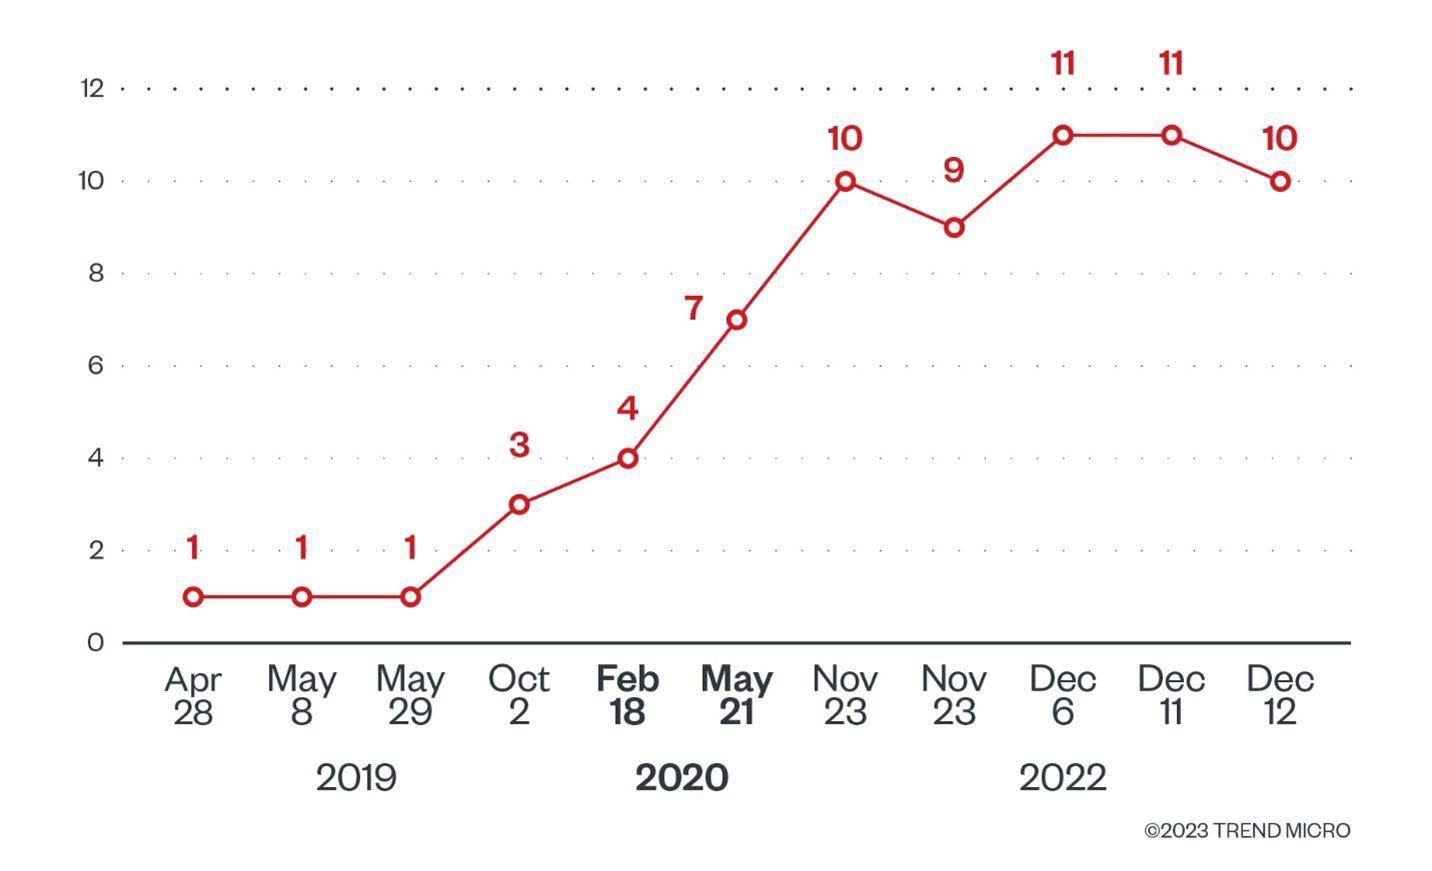
我们了解到,这些可执行文件无法在 macOS 上运行。但是,如果用户的 Word 文件被恶意版本覆盖,Mac 用户可能会在在线共享文件时无意中感染其他人。
趋势科技推荐用户不要打开来源不明的附件。检查发件人是谁,不仅通过显示的发件人姓名,还通过电子邮件地址进行甄别。
一个名为 VirusTotal 的在线工具可以扫描人们上传的 URL 和文件,并检测其中是否包含恶意软件。例如,如果一封电子邮件的附件是 Microsoft Word 文档或 Mach-O 文件,那么使用网站扫描它可能是个好主意。
上一篇:MAC截图怎么保存到相册?MAC截图保存到相册的方法
栏 目:苹果MAC
下一篇:mac安全模式怎么进入? Mac系统进入安全模式方法
本文标题:Windows 银行木马 Dridex 扩大攻击范围 可攻击苹果 macOS 平台
本文地址:https://zhanzhang.eapis.site/html/23731.html
您可能感兴趣的文章


阅读排行
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑卸载流氓软件的5个隐藏技巧 实测有效
- 3电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 4C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 5电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 9电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 10消灭机械硬盘!固态硬盘的选购和使用
推荐教程
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑卸载流氓软件的5个隐藏技巧 实测有效
- 3电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 4C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 5电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 9电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 10消灭机械硬盘!固态硬盘的选购和使用
 粤公网安备 13010202004186