

科讯网站管理系统 Kesion v6.5 CMS Oday 利用工具
时间:2026-02-09 12:57:14|栏目:漏洞分析|点击:16 次
[!]作者 :seraph
[!]QQ :924010748
[!]程序名称 ;KesionCMS
[!]官方网站 ;www.Kesion.cn
[!]下载地址 ;www.kesion.cn
[!]包含版本 :v6.5
[!]漏洞文件 :user/UpFileSave.asp
[!]漏洞描述 :通过自己构造参数AutoReName=3,可以将上传的文件名保存原样,通过截断可以直接得到SHELL
:限制,后台禁止了注册,或者禁止了上传,或者把user目录删除了,优点是不用找后台,开放就死
[!]危害程度 :高
[!]首发日期 :2010-2-17
***********************************************
后台:写入网站kesion目录如http://localhost
cookies:登录后抓取到的USER的COOKIS
帐号密码:注册后可以正常登录的用户名密码
验证码:登录时的验证码,抓图后填入
操作,先输入网站,先在网站注册一个正常用户,可以直接写入帐号密码,得到验证码图片后登录后上传,也可以直接用工具抓登录后的 COOKIE,直接点上传得到SHELL
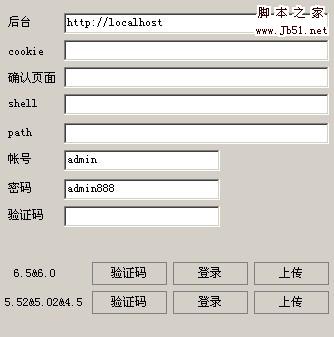
科讯Kesionv6.5 CMS Oday 利用工具
防范方法:停止会员注册功能。等待官方的补丁。
[!]QQ :924010748
[!]程序名称 ;KesionCMS
[!]官方网站 ;www.Kesion.cn
[!]下载地址 ;www.kesion.cn
[!]包含版本 :v6.5
[!]漏洞文件 :user/UpFileSave.asp
[!]漏洞描述 :通过自己构造参数AutoReName=3,可以将上传的文件名保存原样,通过截断可以直接得到SHELL
:限制,后台禁止了注册,或者禁止了上传,或者把user目录删除了,优点是不用找后台,开放就死
[!]危害程度 :高
[!]首发日期 :2010-2-17
***********************************************
后台:写入网站kesion目录如http://localhost
cookies:登录后抓取到的USER的COOKIS
帐号密码:注册后可以正常登录的用户名密码
验证码:登录时的验证码,抓图后填入
操作,先输入网站,先在网站注册一个正常用户,可以直接写入帐号密码,得到验证码图片后登录后上传,也可以直接用工具抓登录后的 COOKIE,直接点上传得到SHELL
科讯Kesionv6.5 CMS Oday 利用工具
防范方法:停止会员注册功能。等待官方的补丁。
上一篇:MailEnable IMAP服务含远程溢出及空指针引用漏洞
栏 目:漏洞分析
本文标题:科讯网站管理系统 Kesion v6.5 CMS Oday 利用工具
本文地址:https://zhanzhang.eapis.site/html/17283.html
您可能感兴趣的文章


阅读排行
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑卸载流氓软件的5个隐藏技巧 实测有效
- 3电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 4C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 5电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 9录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 10消灭机械硬盘!固态硬盘的选购和使用
推荐教程
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑卸载流氓软件的5个隐藏技巧 实测有效
- 3电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 4C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 5电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 9录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 10消灭机械硬盘!固态硬盘的选购和使用
 粤公网安备 13010202004186