

怎样隔离ARP攻击源 电脑受到ARP断网攻击应对策略
时间:2026-02-09 12:48:01|栏目:安全教程|点击:13 次
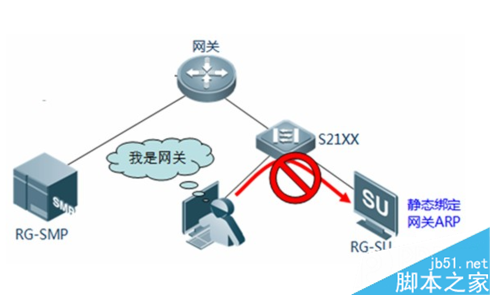
局域网如何隔离感染ARP病毒的电脑呢?以下就是具体的实现方法。
方法/步骤
局域网电脑是否存在ARP攻击的查看方法:
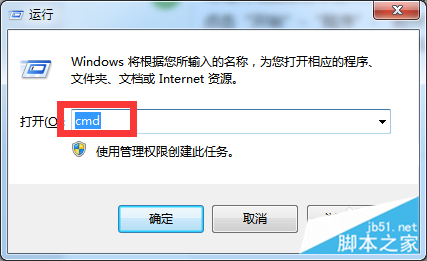
点击“开始”-“程序”-“附件”-“运行”项来打开“运行“窗口,或者按”Windows+R“来打开,输入CMD进入MSDOS界面。
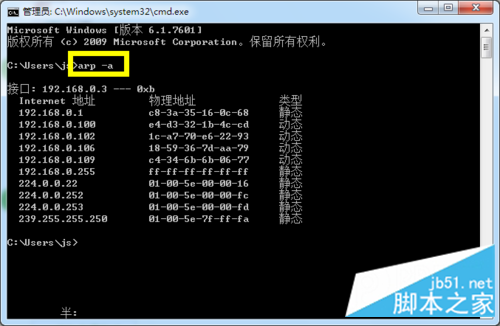
在MSDOS窗口中,输入命令“arp -a”来查看局域网ARP信息,如果存在多条“静态”绑定的ARP信息,则可以断定局域网存在ARP攻击。
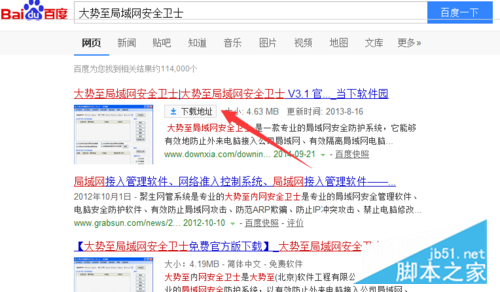
针对局域网中存在的ARP攻击源,我们该如何实现隔离操作呢?在此小编推荐大家使用“大势至局域网安全卫士”来实现隔离操作。直接在百度中搜索来获取下载地址。
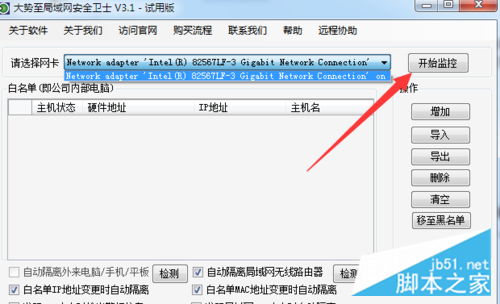
安装并运行该款软件,在打开的程序主界面中,点击“网卡类型”下拉列表,从中选择要监控的网卡,点击“开始监控”按钮。
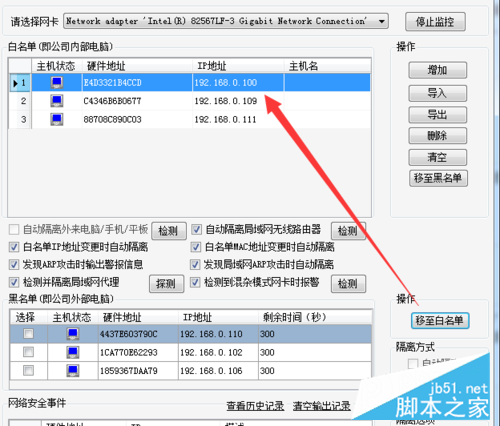
此时局域网中所有计算机将被自动列入到“黑名单”中,选中要加入白名单的计算机,点击“加入白单名”按钮即可将对应计算机加入“白名单”列表中。
注:只有处于白名单中的计算机才能正常访问网络。
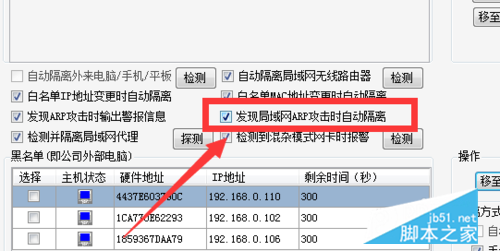
如果想要检测并隔离ARP攻击源,只需要勾选“发现局域网ARP攻击时自动隔离”项,这样程序将自动在后台监控局域网计算机的ARP行为。
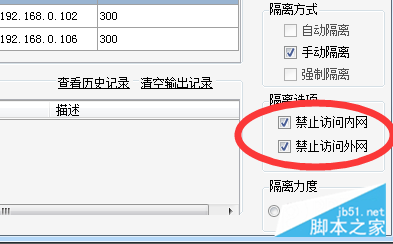
同时还可以对“隔离方式”、“隔离选项”以及“隔离强度”进行个性化设置,以满足实际的需要。
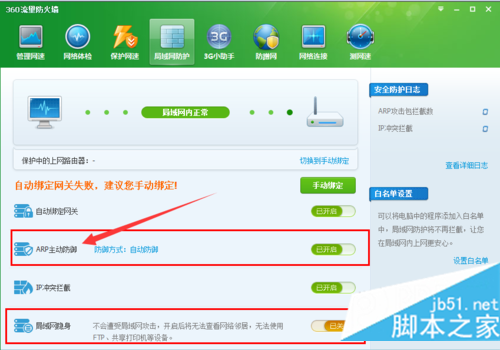
此外,我们还可以借助“360流量防火墙”来防止ARP攻击。大家可以从以下地址下载“360安全卫士”,在“局域网防护”选项卡界面,打开“ARP主动防御”开关,就可以有效预防ARP断网攻击啦。
您可能感兴趣的文章


阅读排行
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 3电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 4发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 5无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 6录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 7电脑卸载流氓软件的5个隐藏技巧 实测有效
- 8电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 9电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 10消灭机械硬盘!固态硬盘的选购和使用
推荐教程
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 3电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 4发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 5无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 6录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 7电脑卸载流氓软件的5个隐藏技巧 实测有效
- 8电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 9电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 10消灭机械硬盘!固态硬盘的选购和使用
 粤公网安备 13010202004186